Ciberataques a buques gaseros: lo confirmado, lo sospechado y lo que cambia a bordo
Los ciberataques a buques gaseros han dejado de ser una hipótesis. Entre agosto y octubre de 2026, al menos tres buques con carga o destino en Estados Unidos han registrado incidentes informáticos a bordo: el petrolero VL Prosperity, el metanero Vivit Africa LNG, que no llegó a descargar en Italia, y el gasero de GLP Kohaku, abordado en el golfo de México por la Guardia Costera y el FBI. A ellos se suma el Botan, un cuarto caso que solo recoge la prensa iraní. Según Bloomberg, las autoridades estadounidenses vigilan cerca de 20 buques en todo el mundo por amenazas de este tipo.
Lo que se sabe con certeza es menos de lo que se ha publicado. Solo hay una intrusión confirmada oficialmente: la del VL Prosperity, donde la Guardia Costera de EE. UU. y el FBI verificaron actividad cibernética maliciosa; no han hecho públicos ni los sistemas afectados ni cómo entró el atacante. En el Vivit Africa LNG, la Guardia Costera italiana habla de un fallo en la monitorización de la carga cuya causa no ha identificado. Del Kohaku se desconocen los sistemas afectados y el resultado de la inspección. Las versiones más alarmantes, con piratas informáticos controlando máquinas y carga, proceden de medios estatales iraníes y no están verificadas.
Para quien trabaja a bordo, el mensaje es claro aunque falte la autoría: los sistemas OT* de un gasero ya son un objetivo, y un fallo en ellos puede dejar una carga de GNL fondeada frente a la terminal durante semanas.
*OT (tecnología operacional): los sistemas que controlan procesos físicos del buque, como la carga, la propulsión o la parada de emergencia, a diferencia de los sistemas informáticos de gestión (IT).
Claves de la noticia

- 01Qué ha pasado
Tres buques, dos de ellos gaseros, han registrado incidentes informáticos entre agosto y octubre de 2026. Un cuarto caso, el Botan, solo lo recoge la prensa iraní.
- 02Qué está confirmado
La USCG y el FBI confirmaron actividad maliciosa en el VL Prosperity y abordaron también el gasero Kohaku.
- 03Qué falta por saber
La causa del fallo del Vivit Africa LNG, la autoría de los ataques y el caso Botan, que solo recoge la prensa iraní.
- 04A quién afecta
Oficiales de máquinas y de carga, navieras de GNL y GLP, terminales de importación y sociedades de clasificación.
Índice de contenidos
Ciberataques a buques gaseros: qué ha pasado con cada buque
Los incidentes tienen un patrón común: buques con carga o destino en Estados Unidos que sufren incidentes informáticos en plena travesía. Pero el grado de confirmación de cada caso es muy distinto, y conviene leerlos por separado.
VL Prosperity: la única intrusión confirmada
El VL Prosperity no es un gasero, sino un VLCC de 333 metros que transportaba unos 2,3 millones de barriles de crudo desde la terminal egipcia de Sidi Kerir hacia Galveston (Texas). El 21 de agosto de 2026, un equipo de la Guardia Costera de EE. UU. (USCG), con su Cyber Protection Team, un inspector de buques y el Cyber Action Team del FBI, subió a bordo en el Atlántico y permaneció cuatro días revisando sus sistemas.
La USCG y el FBI confirmaron actividad cibernética maliciosa y trabajaron con la tripulación y la naviera para corregir la intrusión. Según su comunicado, recogido por Holland & Knight, no hubo interrupciones operativas, inestabilidad del buque, riesgo para la tripulación ni impacto ambiental. No han hecho públicos qué sistemas se vieron afectados ni cómo se produjo la intrusión. El buque pertenece al grupo surcoreano Hyundai Glovis y lo gestiona HMM Ocean Service.
Kohaku: un gasero de GLP abordado en el golfo de México
Tres días después, el 24 de agosto, los mismos equipos abordaron el Kohaku, un gasero de GLP de 227 metros, en el golfo de México, tras un ataque sospechoso que las autoridades relacionaron con el anterior. No se han hecho públicos ni los sistemas afectados, ni el modo de intrusión ni el resultado de la inspección.
Vivit Africa LNG: el metanero que no descargó en Italia
Es el caso que más ha trascendido. El Vivit Africa LNG, un metanero de bandera de Liberia construido en 2023, cargó GNL en la terminal de Cameron LNG (Luisiana) con destino a la terminal Adriatic LNG, frente a Rovigo (Italia). A principios de septiembre, ya en el Mediterráneo, la tripulación perdió el acceso a parte de los sistemas de control internos y lo comunicó como posible ciberataque a Korean Register.
El buque fondeó frente a la costa italiana sin llegar a descargar y, a mediados de septiembre, puso rumbo de vuelta hacia Algeciras. Se desconoce la causa del fallo y no se ha identificado ninguna brecha de seguridad concreta. Su armador es la surcoreana H-Line Shipping y lo explota Vitol en fletamento por tiempo.
Botan: un cuarto caso que solo recoge la prensa iraní
La agencia iraní Tasnim, citando a un medio ruso, atribuye un ciberataque el 22 de octubre al Botan, un gasero de GLP de bandera de Marshall en ruta de Singapur a la terminal de Nederland (Texas). Ninguna autoridad ni naviera lo ha confirmado. Por el momento son datos no verificados, y se desconoce qué sistema habría resultado afectado.
Cronología
- 21 ago. 2026VL Prosperity. La USCG y el FBI abordan el VLCC en el Atlántico y confirman actividad cibernética maliciosa. Confirmado
- 24 ago. 2026Kohaku. Los mismos equipos abordan el gasero de GLP en el golfo de México tras un ataque sospechoso. Investigado
- Principios de sept. 2026Vivit Africa LNG. El metanero pierde el acceso a sistemas de control y no descarga en Italia. Causa sin identificar. Reportado por la tripulación
- 22 oct. 2026Botan. La prensa estatal iraní atribuye un ciberataque al gasero de GLP. Sin confirmación oficial. Sin verificar
Lo confirmado y lo que no: autoridades, clasificación y propaganda
En esta historia hablan cuatro tipos de fuentes, y cada una dice cosas distintas. Separarlas es la única forma de no dar por hecho lo que nadie ha demostrado.
- Autoridades estadounidenses (USCG y FBI). Confirman una intrusión en el VL Prosperity, la inspección del Kohaku y que los sistemas podrían haber sido comprometidos por un actor extranjero. No han atribuido públicamente los ataques a ningún país ni grupo.
- Guardia Costera italiana. Asistió al Vivit Africa LNG tras el aviso del capitán de un fallo en los sistemas de monitorización de parámetros de carga, que necesitó la intervención de técnicos de la compañía. Según su comunicado, no pudo identificar la causa y solo intervino por seguridad de la navegación.
- Clasificación y fabricantes. La tripulación del metanero informó a Korean Register. Kongsberg Maritime, que suministra equipos de navegación y propulsión al buque, señaló que es pronto para sacar conclusiones. La consultora Dragos, especializada en OT, no ha encontrado evidencia técnica de impactos en los sistemas OT del Vivit Africa.
- Medios estatales iraníes. Tasnim y Mehr difundieron los casos y afirman que los atacantes alcanzaron la propulsión, la navegación y la carga. Esa afirmación procede únicamente de medios estatales iraníes y no la ha confirmado ninguna autoridad.
Lectura para el profesional
Un sistema de carga que deja de responder es una emergencia operativa con independencia de su causa. La diferencia entre «fallo» y «ataque» importa para la investigación, pero no cambia la respuesta inmediata a bordo.
Fuentes · Ciberincidentes 2026
Cada fuente aporta un grado distinto de certeza. Separarlas es la única forma de no dar por hecho lo que nadie ha demostrado.
Abordaron el VL Prosperity y el Kohaku. Confirman actividad maliciosa en el primero y un posible actor extranjero.
PosiciónSin atribución pública
Asistió al Vivit Africa LNG por un fallo en la monitorización de la carga. No identificó la causa.
PosiciónHabla de fallo, no de ataque
La tripulación del metanero informó a Korean Register. Kongsberg, proveedor de equipos, pide no sacar conclusiones.
PosiciónInvestigación técnica abierta
Tasnim y Mehr afirman que los atacantes alcanzaron propulsión, navegación y carga.
PosiciónAfirmaciones no verificadas
Gibraltar, Ormuz y el GNL estadounidense: el contexto geopolítico
Los incidentes se producen en un contexto geopolítico concreto. Los dos buques con destino a Texas habían cruzado el estrecho de Gibraltar, un paso que soporta más tráfico desde que la guerra con Irán ha alterado el acceso por Ormuz. Ya analizamos ese efecto en la crisis del transporte de petróleo y los superpetroleros.
El segundo factor es el GNL estadounidense. Europa depende cada vez más de cargamentos como el del Vivit Africa, cargado en Luisiana con destino a Italia, y un retraso en su entrega tiene eco inmediato en el mercado.
Los gaseros, en el punto de mira también por medios físicos
Los ciberincidentes se suman a una serie de ataques físicos contra metaneros en 2026, en un año en el que ya contabilizamos 85 ataques a buques mercantes:
- Marzo, Mediterráneo central: Rusia acusó a drones navales ucranianos del ataque al metanero ruso Arctic Metagaz, que se incendió cerca de Malta. Ucrania no lo ha confirmado.
- Julio, Egipto: el Gobierno egipcio confirmó que un dron provocó el incendio de la FSRU Energos Winter y del metanero GasLog Salem.
- Ormuz: el metanero GasLog Shanghai fue alcanzado por un proyectil al salir del estrecho tras cargar en Catar.
La derivada española: Algeciras
El desvío del Vivit Africa hacia Algeciras recuerda el papel de España como nudo del GNL en el Mediterráneo occidental. La Estrategia Marítima de España 2025-2050 ya sitúa la ciberseguridad y la protección de infraestructuras críticas entre sus ejes. Casos como este muestran que esa protección empieza a bordo del buque que llega a puerto.
Rutas · Gibraltar · Atlántico
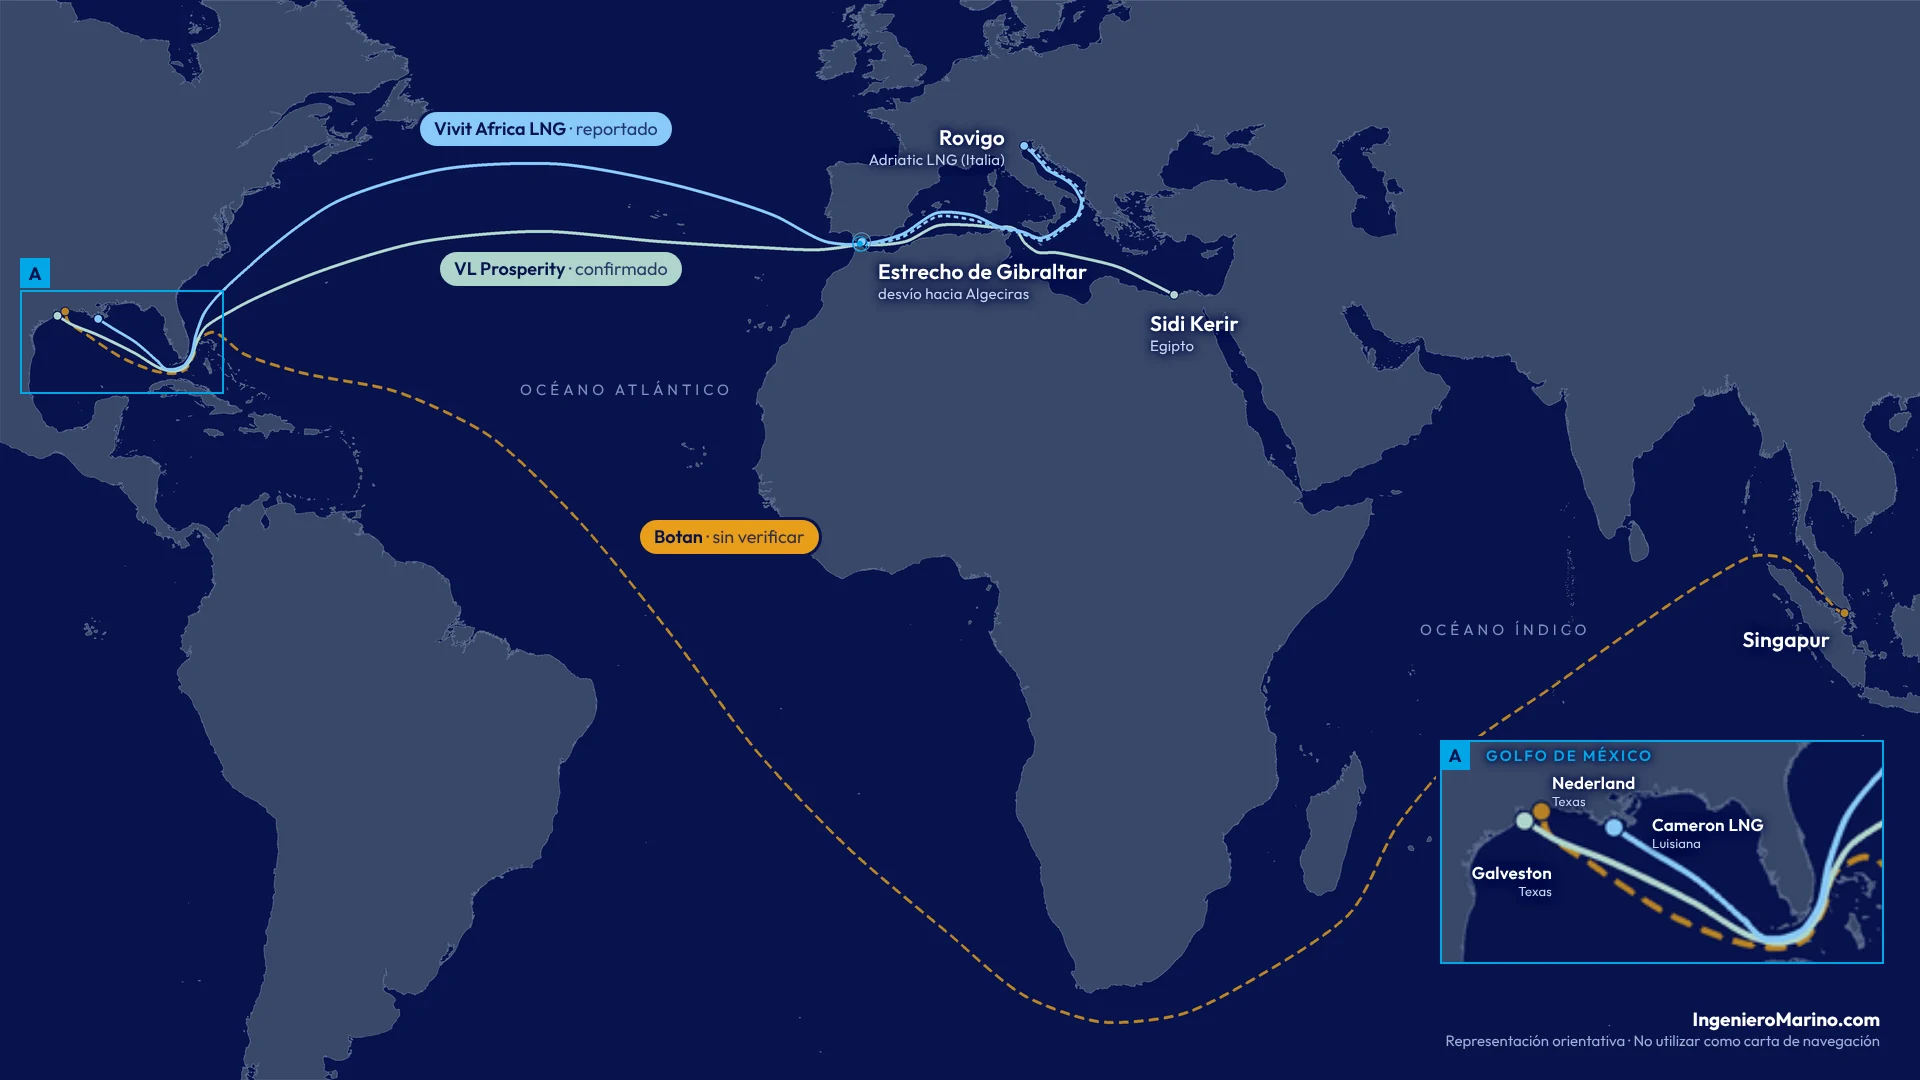
Origen, destino y desvío de los buques implicados, con el grado de confirmación de cada incidente.
Leyenda
- Vivit Africa LNG
Cameron LNG (Luisiana) → Adriático (Rovigo) → rumbo a Algeciras, sin descargar.
Reportado por la tripulación - VL Prosperity
Sidi Kerir (Egipto) → estrecho de Gibraltar → Galveston (Texas).
Intrusión confirmada - Botan
Singapur → terminal de Nederland (Texas).
Sin verificar
Qué sistemas de un gasero pueden quedar expuestos
Un metanero moderno es, en la práctica, una planta de proceso criogénico flotante gobernada por software. Cuanto más integrada está su automatización y más conectada está con tierra, mayor es la superficie de ataque. La configuración concreta depende del diseño de cada buque, pero estos son los bloques que hay que proteger.
Sistema de control de carga
Es el sistema central de un gasero. Monitoriza en continuo el nivel, la presión y la temperatura de cada tanque, controla bombas y válvulas y gestiona el gas de evaporación (BOG). Integra el sistema de medición para transferencia de custodia, con el que se certifica la cantidad que se entrega en terminal. Es exactamente el sistema cuyo fallo describió la Guardia Costera italiana en el Vivit Africa.
Sistema integrado de automatización (IAS)
El IAS reúne alarmas, monitorización y control de la cámara de máquinas, la generación eléctrica y, en muchos buques, la propia carga. Es la evolución de los sistemas que explicamos en la introducción al monitoreo online del mantenimiento en buques. Su ventaja, la integración, es también su riesgo: un compromiso en un punto puede dejar sin visibilidad a varios sistemas a la vez.
Parada de emergencia (ESD)
El sistema ESD cierra válvulas y detiene bombas y compresores ante una condición insegura, tanto a bordo como en el enlace buque-terminal durante la descarga. Su integridad es crítica: una ESD que no actúa, o que actúa sin motivo, condiciona cualquier operación de carga.
Navegación y posicionamiento
ECDIS, radar, AIS y receptores GNSS dependen de señales externas y de redes internas. La interferencia GNSS ya no es teórica: solo en el mar Rojo, más de 180 buques se vieron afectados en el primer trimestre de 2025.
Comunicaciones y accesos remotos
El enlace por satélite permite el soporte remoto de fabricantes, el envío de datos a la oficina técnica y las actualizaciones de software. Las guías del sector lo señalan, junto con los soportes extraíbles y los portátiles de técnicos externos, como vías de entrada habituales. En el artículo sobre seguridad y protección del buque repasamos por qué la falta de separación entre redes y los equipos que pasan muchos años sin actualizarse agravan el problema.
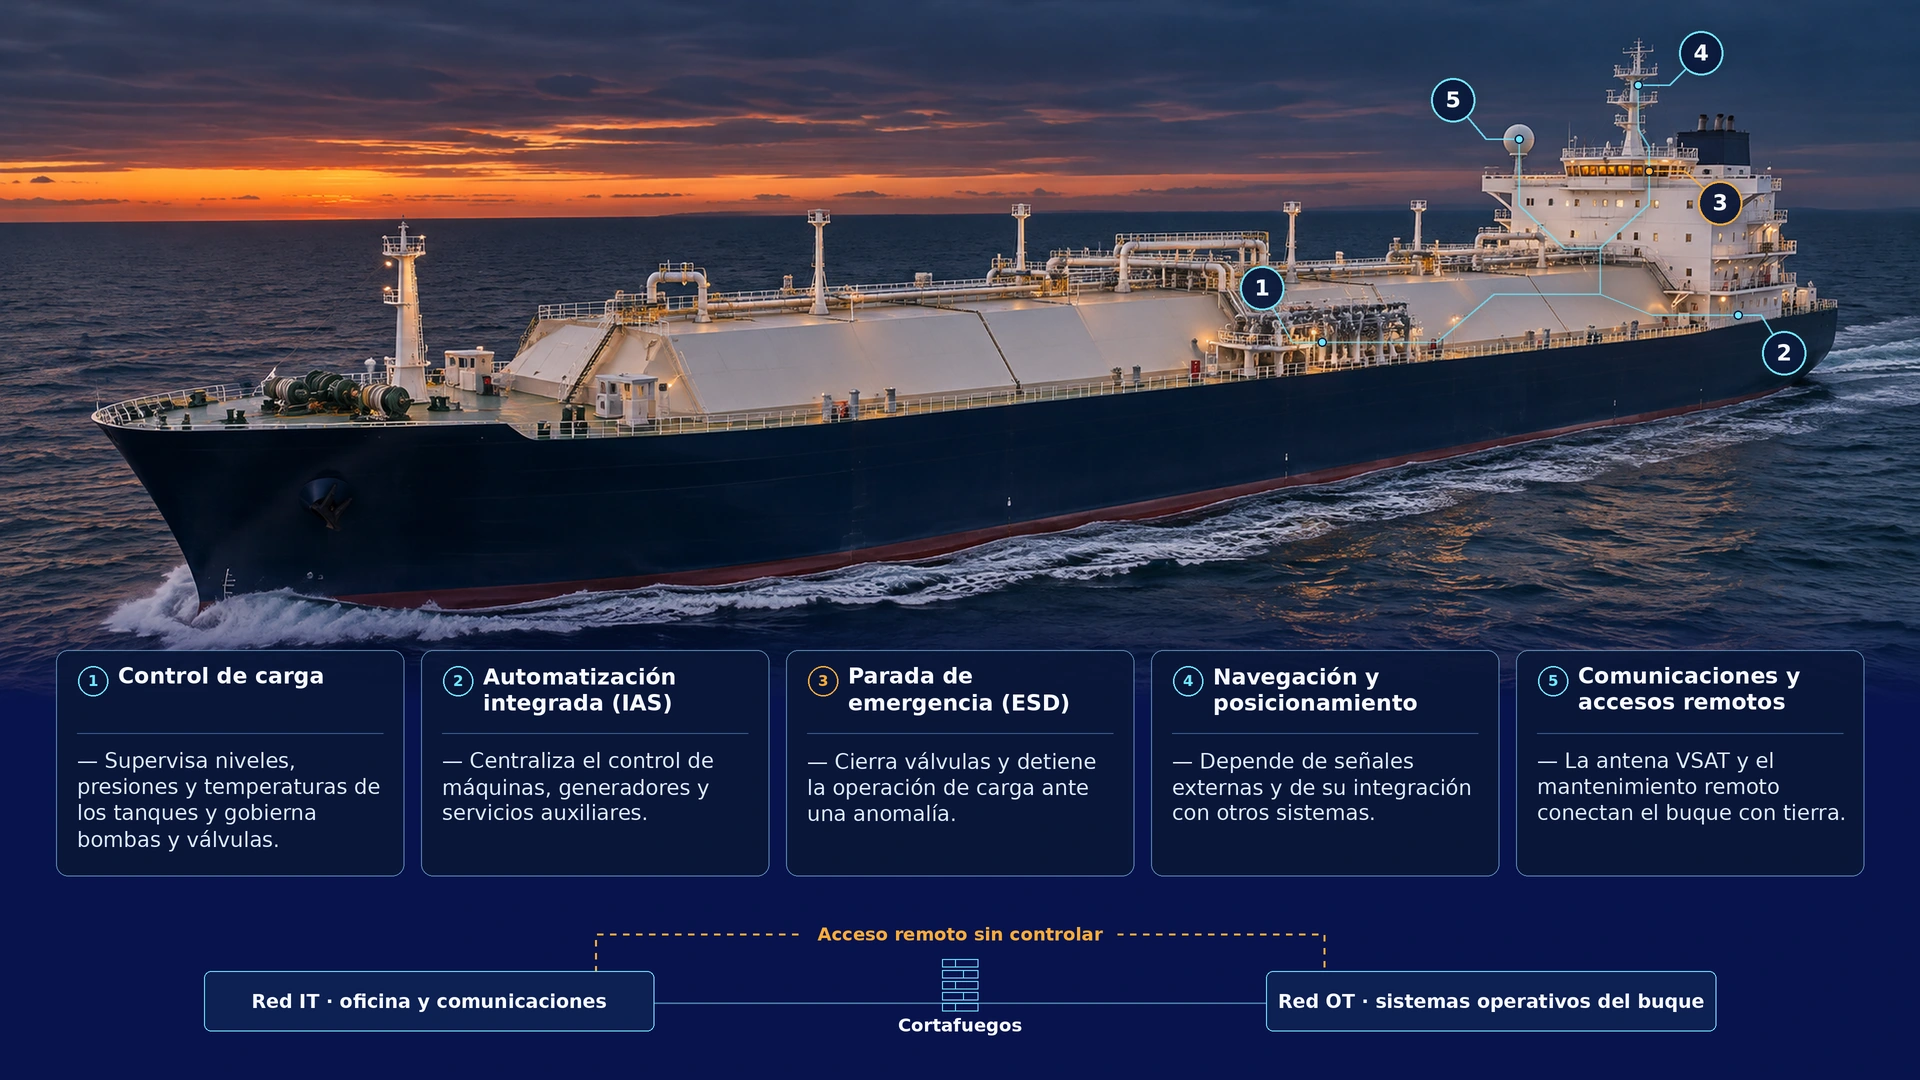
Fuente: Elaboración propia de Ingeniero Marino. Esquema conceptual de las redes IT y OT de un buque metanero y de cinco sistemas que pueden quedar expuestos si el acceso remoto carece de controles adecuados. La arquitectura de red varía según el diseño de cada buque.
Particulares · Metanero
Metanero de bandera de Liberia que cargó GNL en Cameron LNG con destino a Italia y no llegó a descargar.
- Eslora total
- 299 m
- Manga
- 46 m
- Peso muerto
- 92.855 t
- Arqueo bruto
- 116.299 GT
- Bandera
- Liberia
- Año de construcción
- 2023
- Armador
- H-Line Shipping
- Explotación
- Vitol (fletamento por tiempo)
Por qué un fallo en la monitorización de carga impide descargar
Un metanero que pierde la monitorización de su carga no está en condiciones de iniciar una descarga, aunque el GNL siga perfectamente contenido en los tanques. El caso del Vivit Africa lo ilustra: el buque fondeó frente a Italia sin descargar y acabó alejándose de la terminal.
Hay tres razones operativas:
- Seguridad del proceso. Sin lecturas fiables de presión y temperatura, el oficial de carga no puede controlar el gas de evaporación ni garantizar que los tanques trabajan dentro de sus límites durante el trasvase.
- Compatibilidad con la terminal. La descarga exige el enlace de parada de emergencia buque-terminal y un intercambio de datos operativo. Ninguna terminal acepta conectar los brazos de descarga con sistemas que no responden con normalidad.
- Transferencia de custodia. La cantidad entregada se certifica con las mediciones del propio buque antes y después de la descarga. Si esos datos no son fiables, la operación comercial no puede cerrarse.
Mientras tanto, el GNL sigue evaporándose. El buque debe gestionar ese gas de evaporación consumiéndolo en máquinas, reliquidándolo o quemándolo, según su diseño, y cada día de espera tiene un coste. Es el mismo fenómeno que analizamos en la entrada del metano en el EU ETS para los buques de GNL.
Conclusión operativa: para paralizar una entrega de GNL basta con dejar a la tripulación sin visibilidad sobre la carga.
UR E26/E27, MTSA y PBIP: qué exige hoy la normativa
La ciberseguridad marítima ya no es solo una buena práctica, pero la obligación depende de la fecha de contrato del buque y de su bandera. Un dato que no suele mencionarse es que la mayor parte de la flota de gaseros en servicio no está obligada a cumplir los requisitos de diseño ciberresiliente.
- IACS UR E26 y E27. Fijan los requisitos mínimos de ciberresiliencia del buque (E26) y de los sistemas y equipos de a bordo (E27). Se aplican a buques nuevos contratados a partir del 1 de julio de 2024 y no obligan con carácter retroactivo a los buques en servicio. El Vivit Africa LNG se construyó en 2023, así que todo apunta a que quedó fuera de su alcance.
- OMI: código IGS y directrices. Desde 2021, la OMI exige que los riesgos cibernéticos se integren en el sistema de gestión de la seguridad de cada naviera (resolución MSC.428(98)). Las directrices MSC-FAL.1/Circ.3 se actualizaron en abril de 2025. Son de alto nivel: piden gestionar el riesgo, no requisitos técnicos concretos.
- Estados Unidos: norma de ciberseguridad MTSA. En vigor desde el 16 de julio de 2025, obliga a notificar los ciberincidentes. Para buques e instalaciones de bandera estadounidense exige formación del personal con acceso a sistemas TI u OT desde el 12 de enero de 2026, y un oficial de ciberseguridad y un plan aprobado antes del 16 de julio de 2027. A los buques extranjeros les afecta por otra vía: más inspecciones del Estado rector del puerto y la obligación de comunicar el incidente como condición peligrosa antes de llegar.
- Código PBIP. Protege físicamente el buque y la instalación portuaria, pero no se concibió para amenazas informáticas. Su lógica de evaluación de riesgos y planes de protección es la que ahora se traslada al ámbito digital.
Normativa
| Norma | A quién obliga | Desde | Qué exige |
|---|---|---|---|
| IACS UR E26 y E27 | Buques contratados desde el 1 de julio de 2024 y sus equipos | 1 jul. 2024 | Diseño ciberresiliente: inventario, protección, detección, respuesta y recuperación |
| OMI · MSC.428(98) | Navieras con sistema de gestión de la seguridad (código IGS) | 1 ene. 2021 | Integrar el riesgo cibernético en el sistema de gestión de la seguridad |
| USCG · norma MTSA | Buques e instalaciones de bandera de EE. UU. | 16 jul. 2025 | Notificación de incidentes, formación (12 ene. 2026), oficial y plan (16 jul. 2027) |
| USCG · bandera extranjera | Buques extranjeros que llegan a puertos de EE. UU. | En vigor | Comunicar el incidente como condición peligrosa; más inspecciones |
Qué cambia para oficiales, navieras y terminales
La lección de estos casos es que la ciberseguridad marítima ya forma parte de la operación del buque, igual que la estabilidad o la lucha contra incendios. Esto cambia la rutina de cada colectivo.
- Oficiales de máquinas y de carga. Deben saber operar en modo degradado: qué lecturas pueden obtenerse por medios locales, qué válvulas se accionan en manual y cómo se mantiene el control del gas de evaporación si el sistema de carga deja de responder. Los ejercicios de ciberincidente deberían practicarse como cualquier otro simulacro.
- Oficiales de puente. Contrastar el GNSS con radar, demoras y sondas, y reconocer los síntomas de suplantación de señal, ya es una competencia básica en zonas de conflicto.
- Navieras y gestores técnicos. Necesitan un inventario real de sistemas y conexiones, control de los accesos remotos de fabricantes y de los soportes extraíbles, segmentación de redes y un procedimiento claro de notificación a bandera, clasificación y autoridades portuarias.
- Terminales de GNL. Tendrán que definir qué hacen ante un buque que declara un ciberincidente: si se aplaza la descarga, qué verificaciones se exigen y quién certifica que el buque vuelve a ser seguro.
- Estudiantes y formación. La ciberseguridad OT entra en el perfil del oficial. La USCG ya exige formación en ciberseguridad a todo el personal con acceso a sistemas TI u OT en buques e instalaciones de bandera estadounidense.
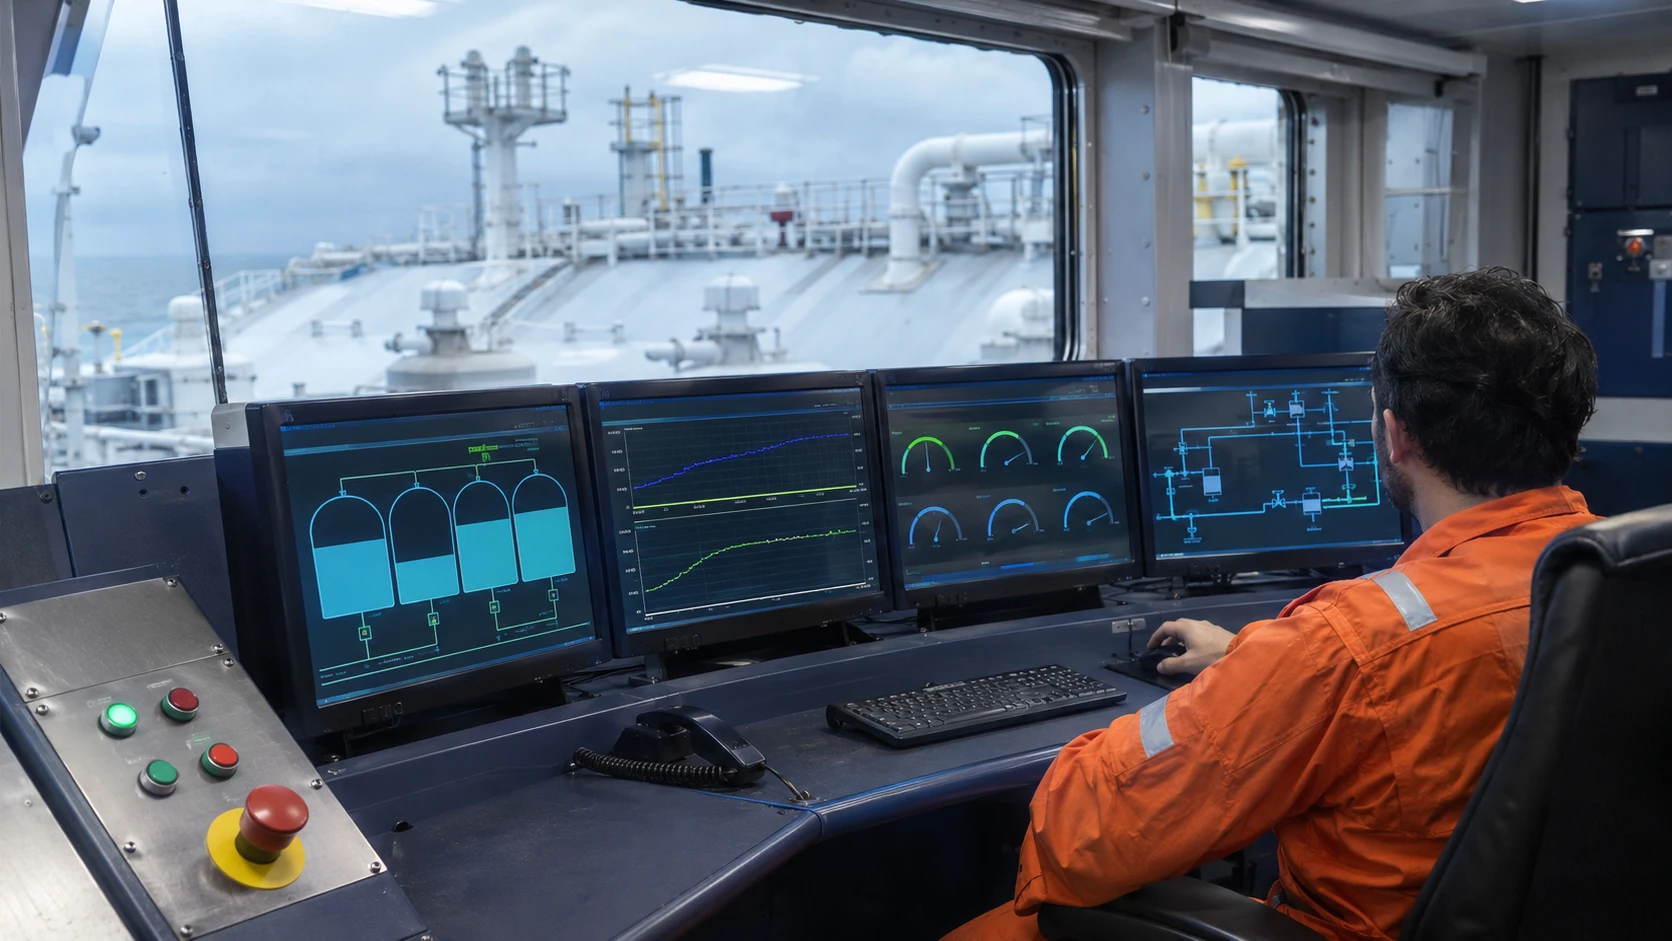
Fuente: Elaboración propia de Ingeniero Marino. Imagen ilustrativa de la sala de control de carga de un buque metanero. La disposición real depende del diseño de cada buque.
El futuro del buque automatizado dependerá de que sea seguro
Aún no se conoce quién está detrás de los incidentes ni si el Vivit Africa fue víctima de un ataque o de un fallo. Pero estos casos ya dejan una conclusión: un buque puede quedar paralizado sin un solo daño físico, cuando su tripulación no puede fiarse de la información de las pantallas.
Esta cuestión cobra más peso ahora que el sector avanza hacia la automatización. La OMI aprobó el Código MASS, el primer marco global para buques autónomos, que se aplica de forma voluntaria desde el 1 de julio de 2026 y debería ser obligatorio hacia 2030. Entre sus pilares están la ciberseguridad y la protección de sistemas críticos, las operaciones desde centros de control en tierra y la conectividad buque-tierra.
En un buque operado en remoto o sin tripulación, no habrá un oficial de carga capaz de pasar a manual cuando el sistema deje de responder. Por eso el futuro de la automatización de los buques dependerá en gran medida de su seguridad, y de los mecanismos que permitan demostrar que lo son: requisitos de diseño como los UR E26 y E27, certificación de equipos, auditorías y pruebas independientes, notificación obligatoria de incidentes y capacidad real de operar en modo degradado.
Los ciberincidentes de 2026 son una advertencia temprana. Si el sector no es capaz de garantizar que un metanero tripulado mantiene el control de su carga ante un fallo informático, difícilmente podrá convencer a armadores, aseguradoras, terminales y Estados de que un buque autónomo es seguro.
Preguntas frecuentes
P·01¿Está confirmado que el Vivit Africa LNG sufrió un ciberataque?
No. La tripulación lo comunicó como posible ciberataque, pero la Guardia Costera italiana solo confirmó un fallo en los sistemas de monitorización de la carga, sin identificar su causa.
P·02¿Qué buque tiene una intrusión confirmada?
El petrolero VL Prosperity. La Guardia Costera de Estados Unidos y el FBI confirmaron actividad cibernética maliciosa a bordo, sin daños, heridos ni impacto ambiental.
P·03¿Puede un pirata informático controlar un buque gasero?
No hay pruebas públicas de que haya ocurrido. Pero no hace falta controlar el buque: basta con dejar sin datos fiables el sistema de carga para impedir una descarga.
P·04¿Qué normativa obliga a proteger los sistemas de un buque?
Los UR E26 y E27 de IACS para buques contratados desde julio de 2024, la gestión del riesgo cibernético del código IGS desde 2021 y, en Estados Unidos, la norma de ciberseguridad MTSA de la Guardia Costera.
ActualidadSector marítimo
Publicamos análisis de geopolítica, regulación y tecnología marítima pensados para quien trabaja a bordo o en tierra. Te avisamos de cada novedad en nuestros canales de difusión.
Fuentes y referencias
- Bloomberg vía gCaptain — Another Tanker Suffers Failure as Crew Suspect Cyber Attack. Caso Vivit Africa LNG, comunicado de la Guardia Costera italiana y declaración de Kongsberg.
- Dragos — VL Prosperity y la norma de ciberseguridad MTSA. Abordajes del VL Prosperity y el Kohaku, qué está confirmado y plazos de la norma de la USCG.
- Holland & Knight — Recent Cyber Incidents Underscore the Need for Maritime Cybersecurity Compliance. Declaración de la USCG y el FBI y marco normativo.
- The Maritime Executive — The VL Prosperity Breach. Contexto del estrecho de Gibraltar y Ormuz.
- The Korea Herald — Korean-owned ship caught up in FBI probe. Propiedad y gestión del VL Prosperity.
- Tasnim — Cyberattacks on US-Owned Energy Ships Continue. Versión de los medios estatales iraníes, incluido el caso Botan (no verificado).
- Gas Processing News — Arctic Metagaz y MundoMarítimo — Energos Winter y GasLog Salem. Ataques físicos contra metaneros en 2026.